NCSC: nog steeds geen signalen van actief misbruik PHP-lek
22 okt , 2:39 • Landelijk
ANP
HILVERSUM (ANP) - Het Nationaal Cyber Security Centrum (NCSC) heeft nog steeds geen "actief misbruik" waargenomen van het lek in de programmeertaal PHP. Dat zei directeur Matthijs van Amelsfort van het NCSC woensdagavond bij het televisieprogramma Pauw & De Wit.
Het NCSC ziet wel dat het verkeer online toeneemt, wat er volgens Van Amelsfort op duidt dat mensen op zoek zijn naar eventuele kwetsbaarheden op bepaalde websites waar nog wel misbruik van gemaakt kan worden.
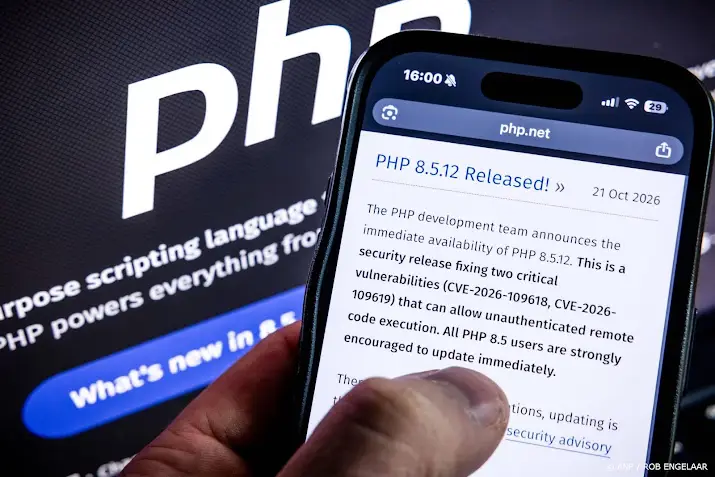
Tal van websites gingen uit voorzorg plat nadat duidelijk werd dat in programmeertaal PHP, waarmee websites worden gebouwd, een aantal kritieke kwetsbaarheden zaten. Hierdoor liepen organisaties het risico dat ze gehackt konden worden. Verschillende sites zijn weer in de lucht na het doorvoeren van een belangrijke update om de kwetsbaarheden in PHP op te lossen. Die werd rond 16.00 uur beschikbaar gesteld.
Het NCSC benadrukte eerder al dat het belangrijk is dat organisaties "zo snel mogelijk" nagaan of hun systemen kwetsbaar zijn en de beschikbare updates doorvoeren.
Loading